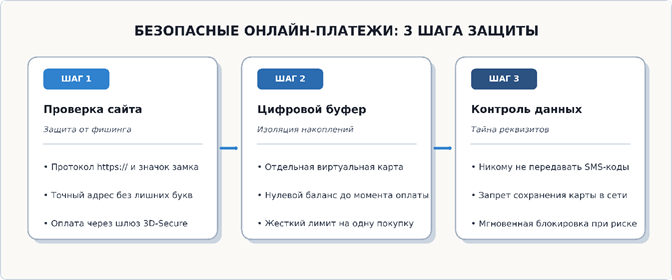
Безопасность онлайн-платежей строится на базовом правиле: никогда не вводить реквизиты основной зарплатной или сберегательной карты на непроверенных ресурсах. Использование изолированных цифровых инструментов, проверка подлинности сайтов и контроль платежных лимитов полностью исключают риск кражи денег.
Это похоже на оплату покупок на шумном восточном базаре: вы не достаете перед торговцами весь бумажник со всеми сбережениями и документами. Вы заранее откладываете в отдельный карман ровно ту сумму мелочи, которую планируете потратить на конкретную покупку, защищая основной капитал от карманников.
Каналы онлайн-оплаты: уровень безопасности и риски
Выбор правильного платежного метода в интернете определяет степень сохранности ваших персональных данных:
| Способ оплаты | Уровень защиты | Главные риски и угрозы |
|---|---|---|
| Виртуальная карта с лимитом | Максимальный: реквизиты изолированы, баланс пополняется под расчет. | Риски сведены к 0 (злоумышленник не сможет списать больше установленного лимита). |
| Платёжные шлюзы (Mir Pay, СБП) | Высокий: данные карты не передаются продавцу, авторизация по биометрии/QR. | Перевод по фишинговому QR-коду на счет мошенника вместо магазина. |
| Основная дебетовая карта | Средний: защита только протоколом 3D-Secure (SMS-подтверждение). | Утечка данных (номер, срок, CVV) из базы интернет-магазина при взломе. |
| Прямой перевод на чужую карту | Критически низкий: отсутствие гарантий доставки товара или возврата. | 100% потеря средств без права оспорить операцию через банк (нет чарджбэка). |
Как, когда, где и при каких обстоятельствах применять правила защиты
Кибергигиена требует строгого соблюдения пошагового регламента при любых покупках в сети:
КОГДА и при каких обстоятельствах применять защитные меры:
- Покупки на маркетплейсах и досках объявлений: никогда не переходите для оплаты по внешним ссылкам из мессенджеров (Telegram, WhatsApp), даже если продавец предлагает «скидку за быструю оплату».
- Бронирование отелей, авиабилетов и туров: проверяйте дату создания домена через сервисы Whois: сайты-клоны известных брендов обычно создаются за 2–5 дней до массовых распродаж.
- Подключение пробных подписок (Trial): всегда используйте отдельную виртуальную карту с установленным лимитом в 1 рубль.
- Использование публичного Wi-Fi в кафе или аэропортах: никогда не совершайте банковские операции без включенного VPN-соединения, так как открытые сети легко перехватываются снифферами.
ГДЕ и как безопасно вводить реквизиты:
- Адресная строка браузера: наличие префикса
https://и символа «замочка». Кликните на замок: сертификат безопасности должен быть выдан именно тому сайту, на котором вы находитесь. - Платежная форма: ввод данных должен происходить на защищенном шлюзе банка-эквайера, а не в теле самодельной веб-страницы магазина.
КАК настроить идеальную схему онлайн-банкинга:
Держите сбережения на вкладе или накопительном счете под защитой АСВ до 1,4 млн ₽, текущие траты — на дебетовой карте, а для интернета заведите бесплатную виртуальную карту с нулевым остатком и пополняйте ее через СБП строго перед оплатой.
Практический кейс: распознавание фишинговой страницы
Алексей нашел в соцсети рекламу флагманского смартфона со скидкой 50% и перешел по ссылке. Внешне сайт был неотличим от официального интернет-магазина крупной торговой сети.
Действия по проверке безопасности:
- Алексей посмотрел в адресную строку: вместо
shop-electronics.ruадрес выглядел какshop-electron1cs-sale.xyz(поддельный фишинговый клон). - При переходе к оплате сайт запросил не только номер карты и CVV, но и пароль от личного кабинета онлайн-банка.
- Алексей немедленно закрыл вкладку и сообщил о фишинговом ресурсе в службу безопасности банка.
Результат: Предотвращена кража 65 000 ₽ с банковского счета.
3 опасные ловушки интернет-мошенников
Осторожно: Современные киберпреступники используют социальную инженерию в сочетании с поддельными платежными формами.
- Сохранение реквизитов карты на сайтах (Автоплатежи). Галочка «Запомнить карту для будущих покупок» передает токен карты магазину. При утечке базы данных интернет-магазина злоумышленники получают возможность списывать средства без повторного ввода CVV.
- Фишинг под видом оплаты доставки. Продавец на доске объявлений присылает ссылку на «безопасную сделку». На самом деле форма списывает деньги на дропперский счет под видом «получения оплаты».
- Передача кодов подтверждения из SMS. Если в тексте SMS написано «Списание 15 000 ₽», а вам звонят и говорят, что это «код для отмены операции» — это обман. Код подтверждает списание, а не отменяет его.
Чек-лист: правила цифровой безопасности
- Никогда не сохраняйте данные карт в браузерах и личных кабинетах сомнительных сайтов.
- Установите в банковском приложении суточный лимит на интернет-покупки (например, не более 5 000–10 000 ₽).
- Подключите бесплатные Push-уведомления обо всех расходных операциях для мгновенного контроля баланса.
- При малейшем подозрении на компрометацию данных немедленно заблокируйте карту через приложение банка с лицензией ЦБ РФ.
Вопросы и ответы
Что такое технология 3D-Secure и как она защищает платежи?
3D-Secure — это протокол двухфакторной аутентификации. При попытке онлайн-оплаты банк отправляет одноразовый секретный код в Push или SMS на телефон владельца. Без ввода этого кода списать деньги с карты невозможно, даже если мошенники знают ее номер и CVV.
Что делать, если я случайно ввел реквизиты карты на фишинговом сайте?
Немедленно откройте мобильное приложение банка и заблокируйте карту (или включите «Заморозку»). После этого свяжитесь с банком по официальному номеру и закажите бесплатный перевыпуск карты с новыми реквизитами.
Можно ли вернуть деньги, если товар не прислали после онлайн-оплаты?
Если покупка оплачивалась картой через официальный шлюз, вы можете подать в свой банк заявление на процедуру опротестования операции (чарджбэк / диспут), предоставив переписку и чек. Если же вы сделали прямой перевод по номеру карты или СБП, оспорить операцию можно только через полицию и суд.